ขั้นตอนแรกกับ PS Banshee
หลังจากติดตั้ง PS Banshee แล้ว คุณสามารถตรวจสอบว่าคำสั่งพร้อมใช้งานโดยเรียกใช้คำสั่ง banshee:
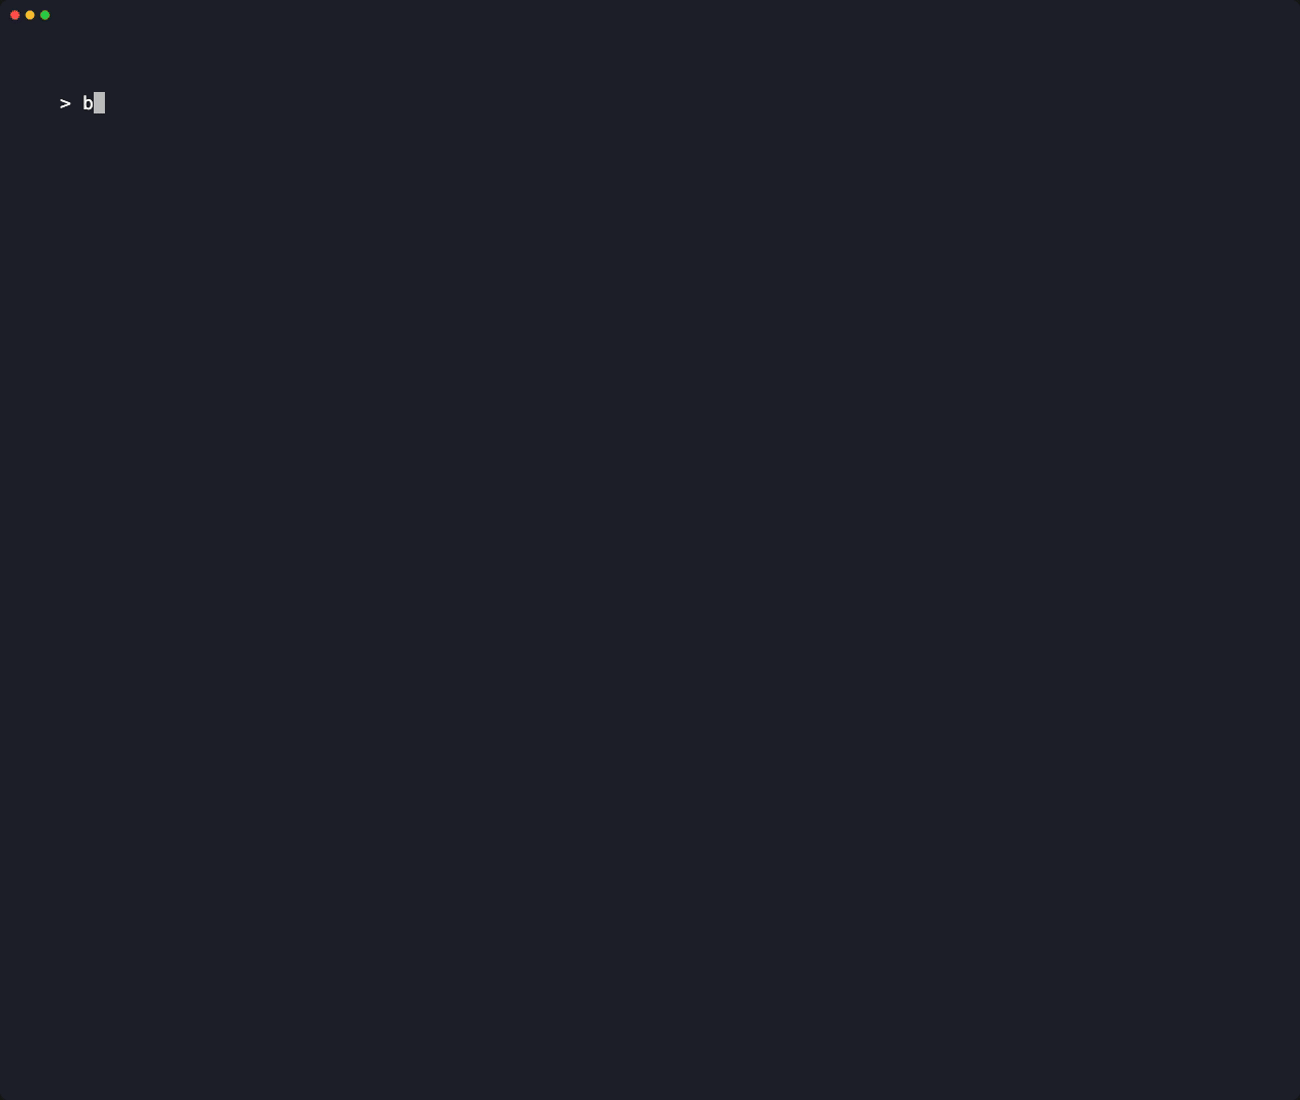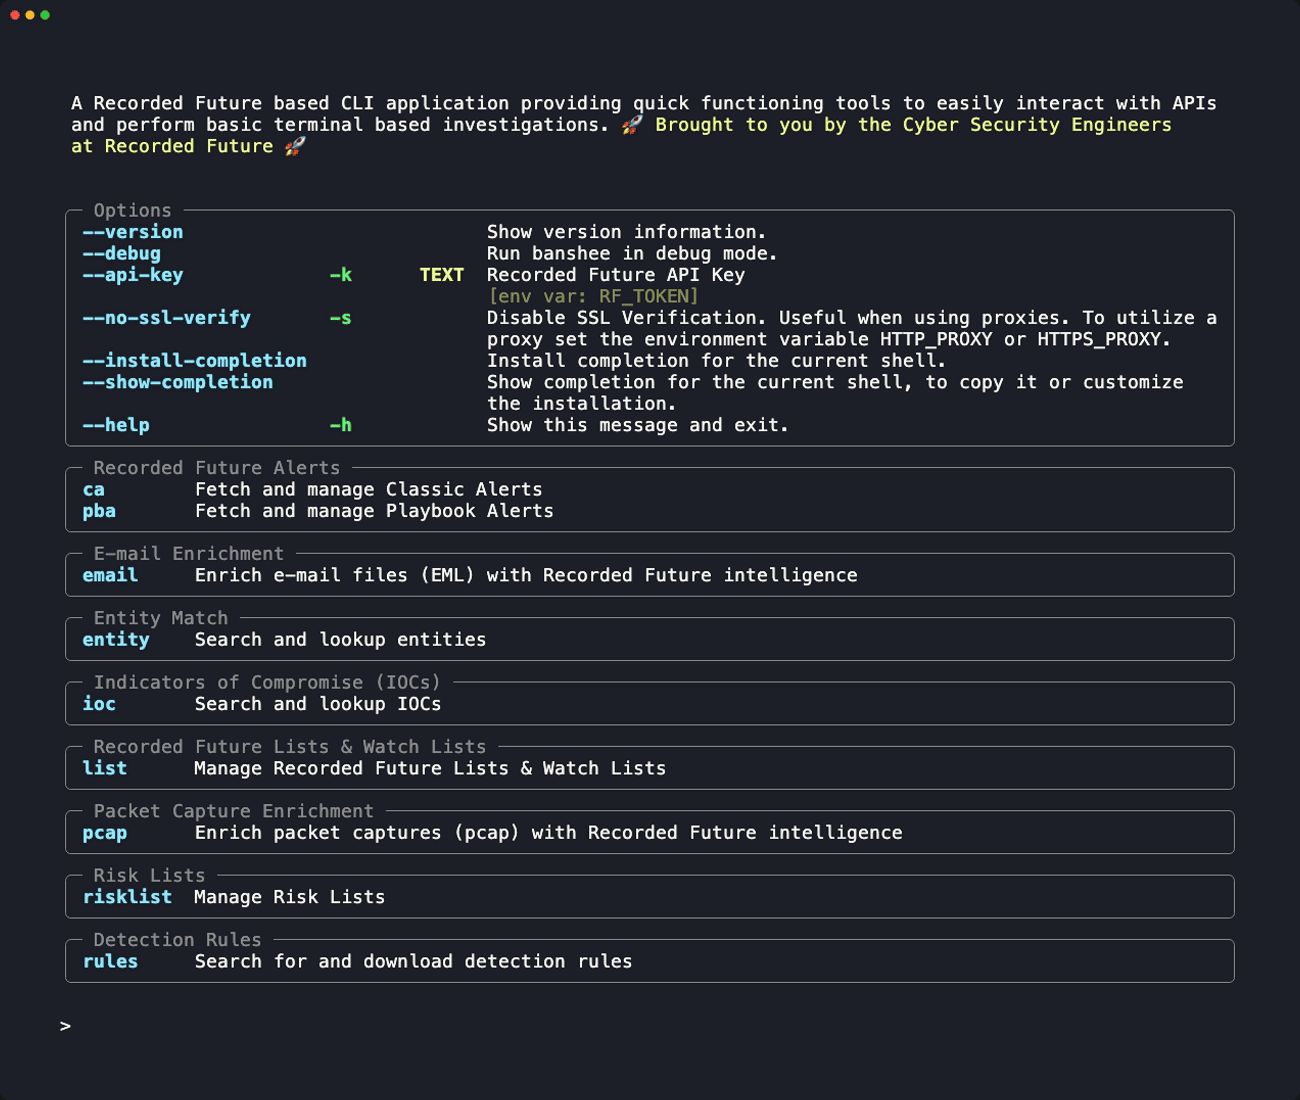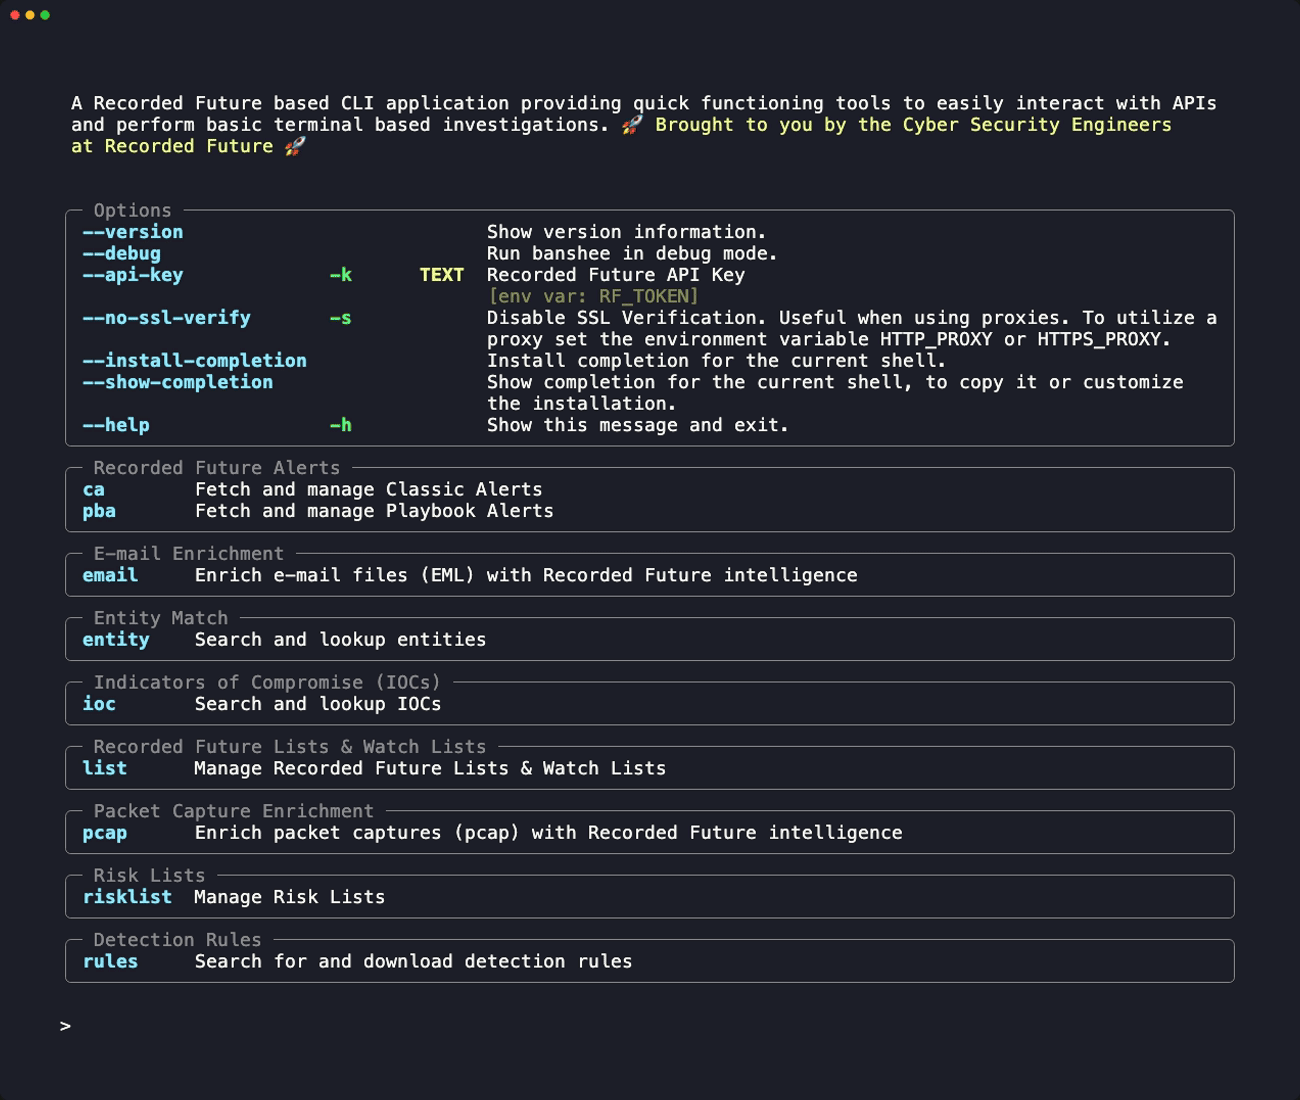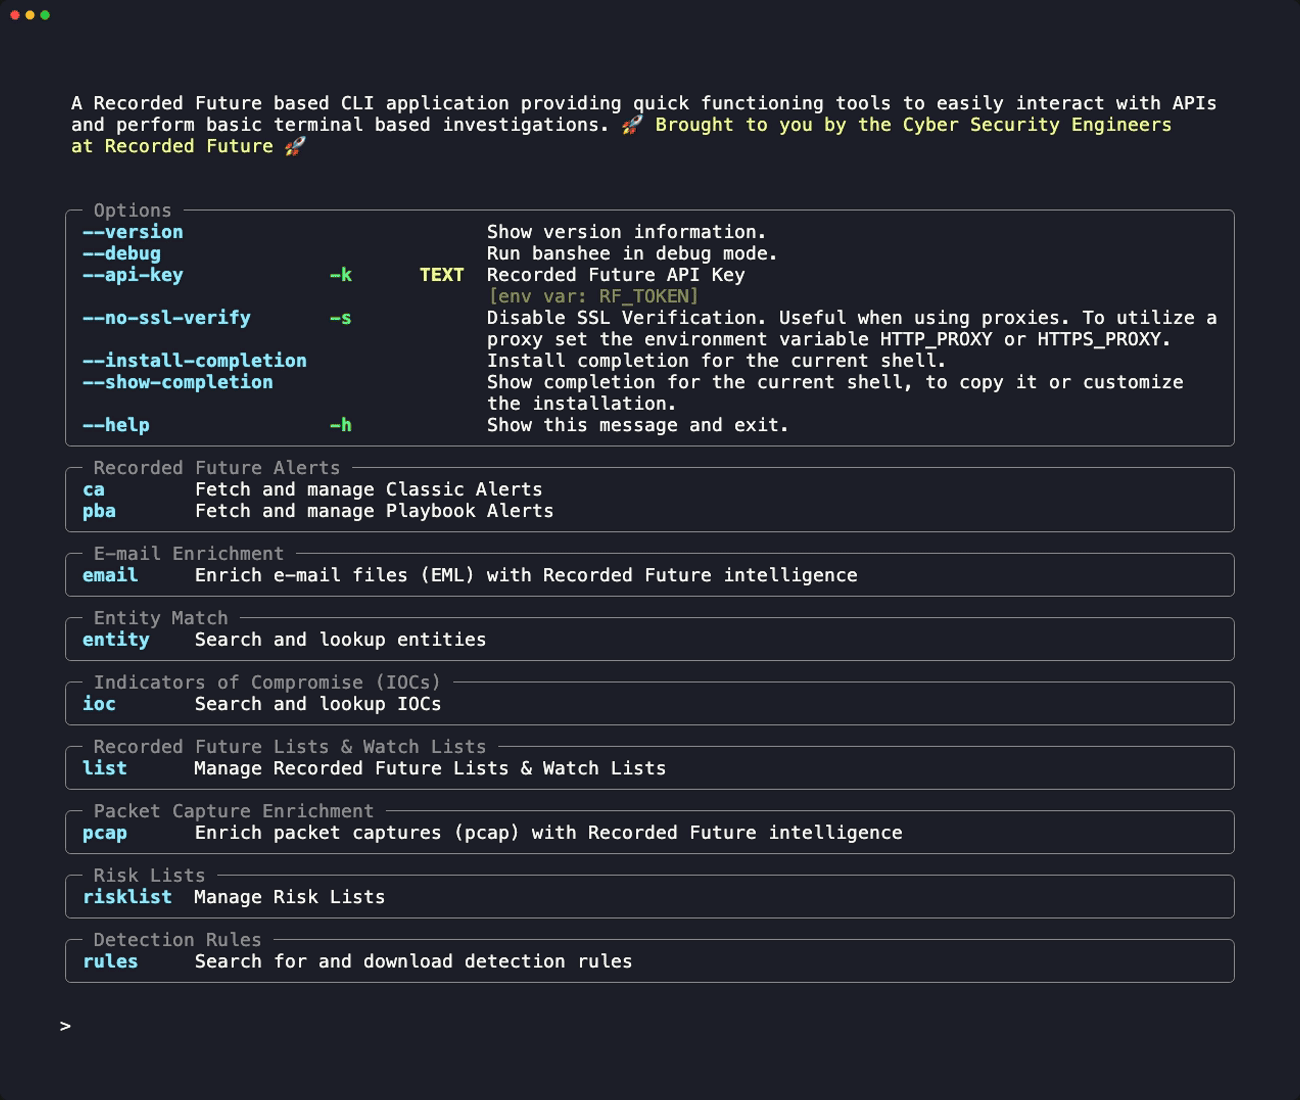
คุณควรเห็นเมนูช่วยเหลือที่แสดงรายการคำสั่งที่พร้อมใช้งาน
การอนุญาตสิทธิ์
PS Banshee อ่าน Recorded Future API key ของคุณจากตัวแปรสภาพแวดล้อม RF_TOKEN (แนะนำ) หรือจาก flag -k / --api-key ในแต่ละคำสั่ง
Option 1: ตั้งค่า RF_TOKEN (แนะนำ)
เฉพาะ shell ปัจจุบันเท่านั้น:
บันทึกสำหรับ shell ในอนาคต (zsh — ปรับเป็น ~/.bashrc สำหรับ bash) เปิด shell ใหม่หลังจากรันคำสั่งนี้ (หรือรัน source ~/.zshrc เพื่อใช้งานใน shell ปัจจุบัน):
เฉพาะ session ปัจจุบันเท่านั้น:
บันทึกสำหรับ session ในอนาคต (เปิด PowerShell ใหม่หลังจากรันคำสั่งนี้):
Option 2: ส่งค่าด้วย -k ในแต่ละคำสั่ง
วิธีนี้ใช้งานได้บนทุกแพลตฟอร์ม อย่างไรก็ตาม มีความยาวมากกว่า และ key อาจถูกบันทึกไว้ใน shell history
Proxies
หากคุณอยู่หลัง proxy ให้ตั้งค่าตัวแปรสภาพแวดล้อม HTTP_PROXY และ HTTPS_PROXY
หากต้องการปิดใช้งานการตรวจสอบ SSL ให้ใช้แฟล็ก -s:
ขั้นตอนถัดไป
เมื่อยืนยันแล้วว่า PS Banshee ได้รับการติดตั้งเรียบร้อยแล้ว ไปที่ข้อมูลอ้างอิงคำสั่ง เพื่อเริ่มใช้งาน PS Banshee และเรียนรู้วิธีขอความช่วยเหลือ หากพบปัญหาใด ๆ